


1. Pafish란?
Pafish(Paranoid Fish)는 멀웨어 패밀리와 동일한 방식으로 가상 머신 및 멀웨어 분석 환경을 탐지하기 위해 다양한 기술을 사용하는 테스트 도구이다. 해당 도구는 자유 오픈 소스이며 모든 anti-analysis 기술의 코드는 공개적으로 사용 가능하다.
Pafish에서 탐지하는 항목은 크게 아래와 같이 나눌 수 있다.
•
디버거 탐지
•
CPU 정보 기반 탐지
•
리버스 튜링 테스트를 통한 가상화 탐지
•
샌드박스 탐지
•
후킹 탐지
•
Sandboxie 탐지
•
Wine 탐지
•
VirtualBox 탐지
•
VMware 탐지
•
Qemu 탐지
•
Bochs 탐지
•
Cuckoo Sandbox 탐지
2. Paranoid Fish 전체 진단 결과
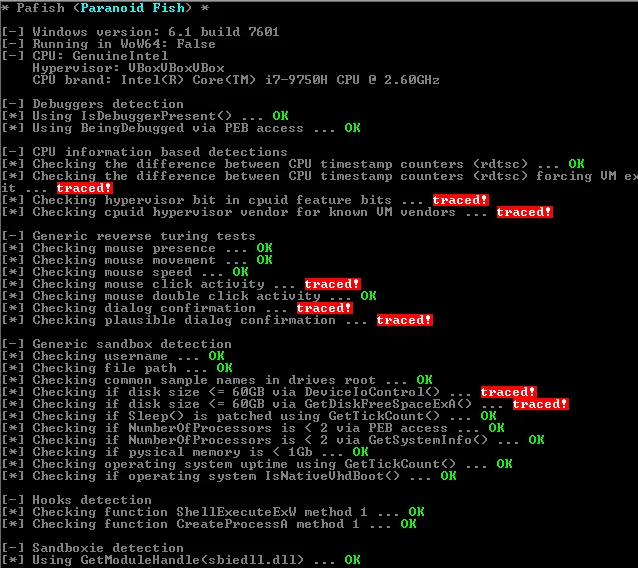
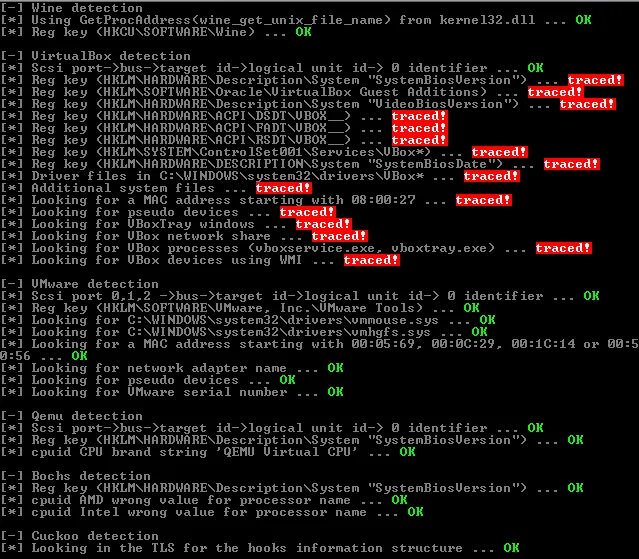
Pafish.exe를 통해 가상 환경 탐지 목록은 위와 같다. 위 이미지 중 traced! 문자열이 나온 항목이 실제 탐지된 항목이다. 탐지된 항목의 카테고리와 개수는 아래와 같다.
•
CPU 정보 기반 가상화 탐지 - 3개
•
리버스 튜링 테스트를 통한 가상화 탐지 - 3개
•
샌드박스 탐지 - 2개
•
VirtualBox 탐지 - 16개
3. 카테고리 별 세부 탐지 항목
3.1 CPU 정보 기반 가상화 탐지
[pafish] CPU VM traced by checking the difference between CPU timestamp counters (rdtsc) forcing VM exit
[pafish] CPU VM traced by checking hypervisor bit in cpuid feature bits
[pafish] CPU VM traced by checking cpuid hypervisor vendor for known VM vendors
Bash
복사
3.2 리버스 튜링 테스트를 통한 가상화 탐지
[pafish] Sandbox traced by missing mouse click activity
[pafish] Sandbox traced by missing dialog confirmation
[pafish] Sandbox traced by missing or implausible dialog confirmation
Bash
복사
3.3 샌드박스 탐지
[pafish] Sandbox traced by checking disk size <= 60GB via DeviceIoControl()
[pafish] Sandbox traced by checking disk size <= 60GB via GetDiskFreeSpaceExA()
Bash
복사
3.4 VirtualBox 탐지
[pafish] VirtualBox traced using Reg key HKLM\HARDWARE\Description\System "SystemBiosVersion"
[pafish] VirtualBox traced using Reg key HKLM\SOFTWARE\Oracle\VirtualBox Guest Additions
[pafish] VirtualBox traced using Reg key HKLM\HARDWARE\Description\System "VideoBiosVersion"
[pafish] VirtualBox traced using Reg key HKLM\HARDWARE\ACPI\DSDT\VBOX__
[pafish] VirtualBox traced using Reg key HKLM\HARDWARE\ACPI\FADT\VBOX__
[pafish] VirtualBox traced using Reg key HKLM\HARDWARE\ACPI\RSDT\VBOX__
[pafish] VirtualBox traced using Reg key HKLM\SYSTEM\ControlSet001\Services\VBoxGuest
[pafish] VirtualBox traced using Reg key HKLM\SYSTEM\ControlSet001\Services\VBoxMouse
[pafish] VirtualBox traced using Reg key HKLM\SYSTEM\ControlSet001\Services\VBoxService
[pafish] VirtualBox traced using Reg key HKLM\SYSTEM\ControlSet001\Services\VBoxSF
[pafish] VirtualBox traced using Reg key HKLM\SYSTEM\ControlSet001\Services\VBoxVideo
[pafish] VirtualBox traced using Reg key HKLM\HARDWARE\DESCRIPTION\System "SystemBiosDate"
[pafish] VirtualBox traced using driver file C:\WINDOWS\system32\drivers\VBoxMouse.sys
[pafish] VirtualBox traced using driver file C:\WINDOWS\system32\drivers\VBoxGuest.sys
[pafish] VirtualBox traced using driver file C:\WINDOWS\system32\drivers\VBoxSF.sys
[pafish] VirtualBox traced using driver file C:\WINDOWS\system32\drivers\VBoxVideo.sys
[pafish] VirtualBox traced using system file C:\WINDOWS\system32\vboxdisp.dll
[pafish] VirtualBox traced using system file C:\WINDOWS\system32\vboxhook.dll
[pafish] VirtualBox traced using system file C:\WINDOWS\system32\vboxmrxnp.dll
[pafish] VirtualBox traced using system file C:\WINDOWS\system32\vboxogl.dll
[pafish] VirtualBox traced using system file C:\WINDOWS\system32\vboxoglarrayspu.dll
[pafish] VirtualBox traced using system file C:\WINDOWS\system32\vboxoglcrutil.dll
[pafish] VirtualBox traced using system file C:\WINDOWS\system32\vboxoglerrorspu.dll
[pafish] VirtualBox traced using system file C:\WINDOWS\system32\vboxoglfeedbackspu.dll
[pafish] VirtualBox traced using system file C:\WINDOWS\system32\vboxoglpackspu.dll
[pafish] VirtualBox traced using system file C:\WINDOWS\system32\vboxoglpassthroughspu.dll
[pafish] VirtualBox traced using system file C:\WINDOWS\system32\vboxservice.exe
[pafish] VirtualBox traced using system file C:\WINDOWS\system32\vboxtray.exe
[pafish] VirtualBox traced using system file C:\WINDOWS\system32\VBoxControl.exe
[pafish] VirtualBox traced using system file C:\program files\oracle\virtualbox guest additions\
[pafish] VirtualBox traced using MAC address starting with 08:00:27
[pafish] VirtualBox traced using device \\.\VBoxMiniRdrDN
[pafish] VirtualBox traced using VBoxTray windows
[pafish] VirtualBox traced using its network share
[pafish] VirtualBox traced using vboxservice.exe process
[pafish] VirtualBox traced using vboxtray.exe process
[pafish] VirtualBox device identifiers traced using WMI
Bash
복사